E&O보험과 사이버보험의 차이, 하나의 사고에서 두 보험이 동시에 작동하는 구조, IT·SaaS 기업의 중복 없는 보험 조합 전략, 패키지(Tech E&O + Cyber) vs 개별 가입의 비교 기준까지 실무 중심으로 총정리합니다. | |
| Title |
|
| Writer |
|
작성일: 2026. 8. 5
목차
• E&O와 사이버보험, 무엇이 다른가
• 하나의 사고, 두 개의 보험 — 동시 작동 구조
• 하나만 가입하면 어떤 공백이 생기나
• 패키지 vs 개별 가입 — 비교 기준
• IT 기업은 무엇부터 가입해야 하나요
• E&O·사이버보험 조합 자주 묻는 질문
E&O와 사이버보험, 무엇이 다른가
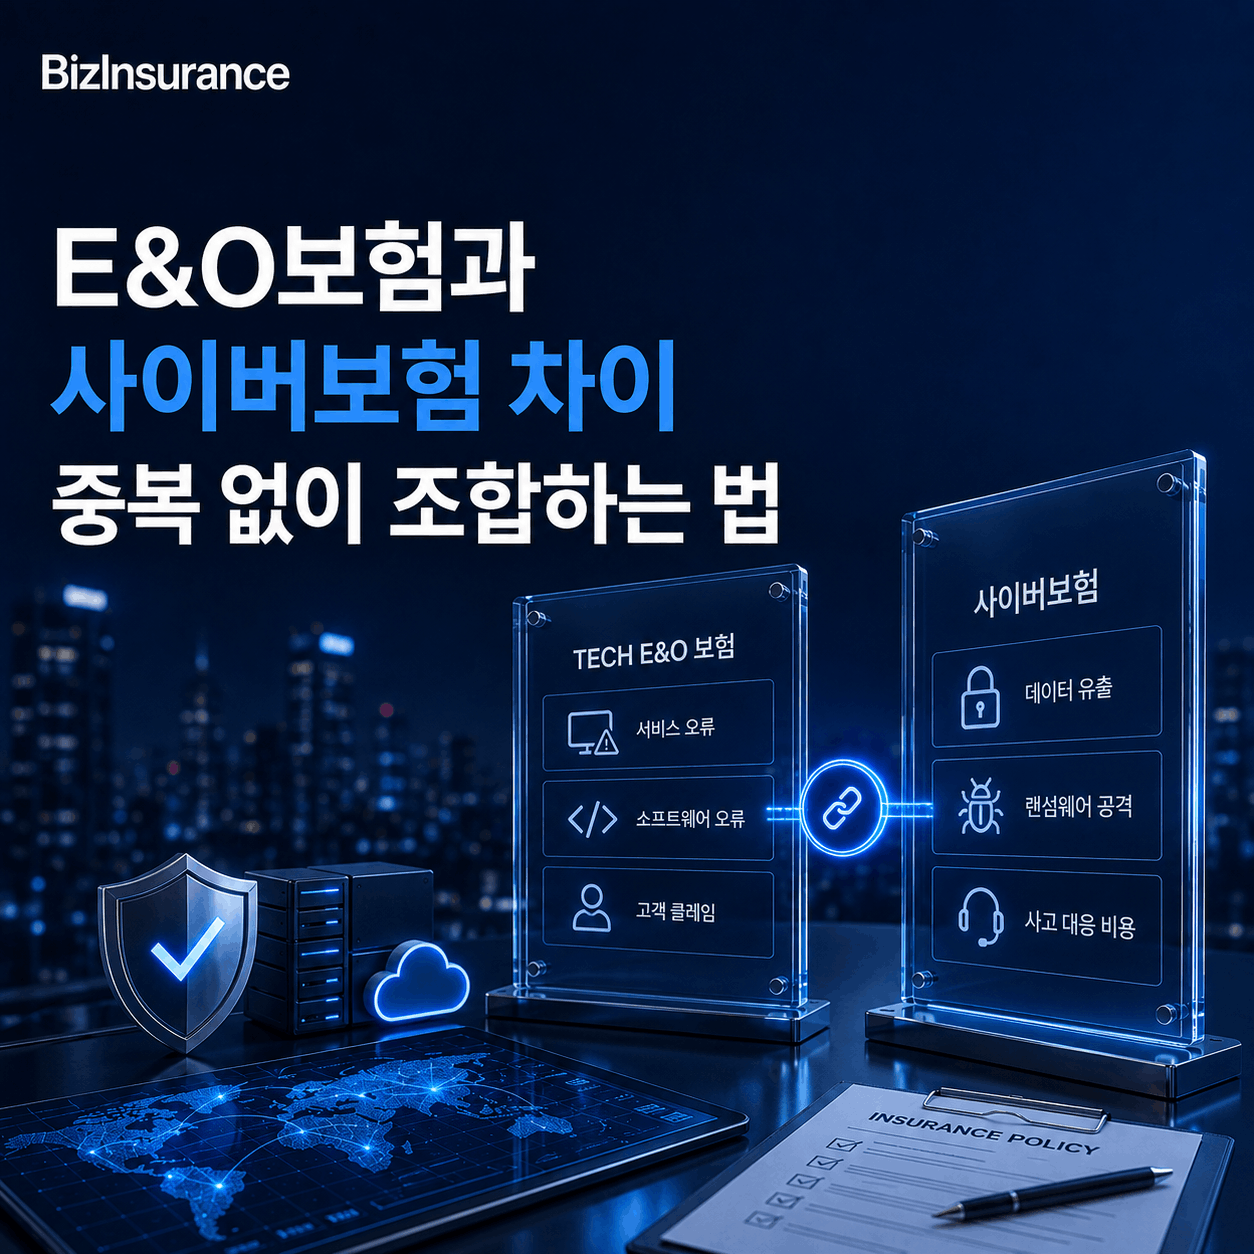
E&O보험은 기술 서비스의 과실·오류로 고객이 입은 경제적 손해(제3자 배상)를 담보하고, 사이버보험은 데이터 유출·사이버 공격으로 인한 피보험자 자체의 대응 비용과 제3자 배상을 담보합니다. 하나는 "서비스 실패"에, 다른 하나는 "보안 사고"에 초점을 맞춥니다.
Vouch에 따르면, 두 보험의 차이를 '보안 실패'와 '성능·이행 실패'로 구분합니다.
사이버보험은 해킹·랜섬웨어·데이터 유출 등 보안 사고에 대응하며, 자사의 복구·포렌식·통지 비용(1st party)과 그 사고로 손해를 입은 제3자에 대한 배상책임(3rd party)을 함께 담보합니다.
Tech E&O는 코딩 오류, 서비스 장애, 납기 지연 등 기술 서비스의 이행 실패로 고객이 재무적 손해를 입었다고 주장할 때 대응하는 배상책임보험입니다. 예를 들어 랜섬웨어로 시스템이 다운되면 복구 비용은 사이버보험의 1st party 담보, 고객이 다운타임으로 입은 손실에 대한 배상 청구는 사이버보험의 네트워크 보안 배상책임이 1차로 대응합니다.
다만 고객이 이를 SLA 불이행이나 서비스 실패로 구성해 청구하면 Tech E&O도 함께 문제될 수 있습니다. 이처럼 하나의 사고가 두 보험을 동시에 트리거할 수 있으므로 양자는 대체 관계가 아니라 함께 갖춰야 할 관계이며, 별도 가입 시 보안 사고 면책 조항과 타보험 조항으로 경계를 확인해야 합니다.
| 구분 | E&O (Tech E&O) | 사이버보험 (Cyber) |
|---|---|---|
| 초점 | 서비스·제품 실패 → 고객 손해 배상 | 보안 사고 → 대응·복구·통지 비용 |
| 담보 유형 | 제3자 배상 (Third-Party) | 자체 비용 (First-Party) + 제3자 배상 |
| 클레임 예시 | 소프트웨어 버그로 고객사 매출 손실 | 랜섬웨어 공격으로 데이터 유출·복구 |
| 주요 비용 항목 | 방어비용, 합의금, 판결 배상금 | 포렌식, 통지, 신용 모니터링, 복구, 규제 과징금 |
하나의 사고, 두 개의 보험 — 동시 작동 구조
하나의 사이버 사고에서 E&O와 사이버보험이 동시에 작동하는 경우가 있으며, 이때 각 보험이 담보하는 영역이 구분됩니다. 소프트웨어 보안 결함으로 고객 데이터가 유출된 사고가 대표적입니다.
The Coyle Group은 실제 사례를 소개합니다: 한 소프트웨어 개발 회사가 의료 고객사에 납품한 프로젝트 관리 툴에서 출시 3개월 뒤 보안 결함이 악용되어 수천 건의 환자 기록이 유출됐고, 고객사는 규제 과징금을 납부한 뒤 개발사를 과실로 제소했습니다. 고객사의 소송은 Tech E&O가 방어·배상을 담보해 회사의 부도는 면했지만, 유출 대응 비용은 담보할 보험이 없어 현금흐름이 회복되기까지 75만 달러 이상을 자부담했습니다. 포렌식 조사, 정보주체 통지, 신용 모니터링처럼 사고 직후 발생하는 비용은 사이버보험의 1st party 영역이며, 고객사가 이 비용을 개발사에 청구하는 경우에는 사이버보험의 프라이버시 배상책임이 대응합니다.
Coyle Group은 두 보험의 트리거가 하나의 사고에서 얽히기 때문에, 별도 가입보다 통합 약관으로 보험사 간 책임 공방을 없애는 것을 권합니다
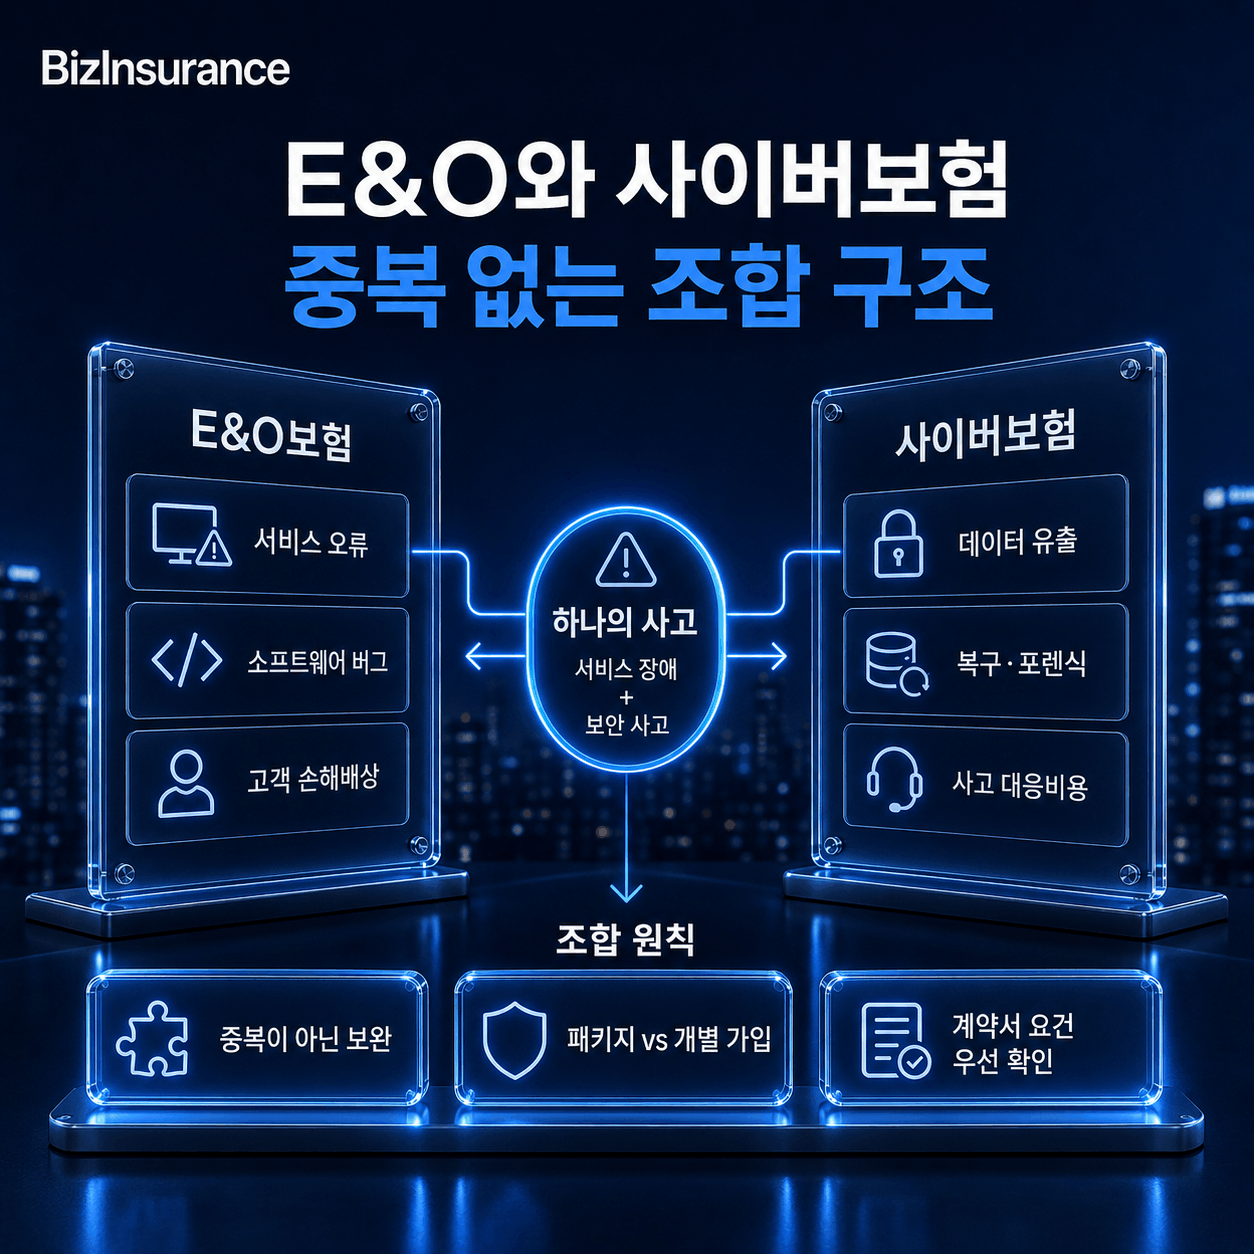
실무 기준: 하나의 사고에서 두 보험이 동시에 작동할 때, 두 보험사 간 담보 경계에서 분쟁이 발생할 수 있습니다. 패키지(Tech E&O + Cyber)로 하나의 보험사에서 가입하면 이 분쟁 위험을 줄일 수 있습니다.
하나만 가입하면 어떤 공백이 생기나
E&O만 가입하면 랜섬웨어·데이터 유출 대응 비용이 노출되고, 사이버보험만 가입하면 소프트웨어 버그·프로젝트 지연으로 인한 고객 배상 클레임이 노출됩니다. IT 기업에서 두 위험은 동시에 존재합니다.
한쪽만 가입했을 때의 담보 공백
E&O만 가입: 소프트웨어 결함은 담보되지만, 랜섬웨어 복구 비용, 데이터 유출 통지 비용, 포렌식 비용, 규제 과징금은 담보 불가
사이버만 가입: 데이터 유출·사이버 공격 대응은 담보되지만, 소프트웨어 버그로 인한 고객 매출 손실, SLA 위반 클레임은 담보 불가
Insureon에 따르면, E&O와 사이버보험 모두 데이터 유출 관련 담보를 포함할 수 있으나, 담보의 방향이 다릅니다. E&O는 "데이터 유출이 고객에게 끼친 손해에 대한 배상"을, 사이버보험은 "데이터 유출 자체에 대한 대응 비용"을 담보합니다. 이 점에서 두 보험은 중복이 아니라 보완 관계입니다. IT 기업의 경우 기술 서비스 제공과 데이터 처리가 동시에 이루어지는 사업 구조이므로, E&O 위험과 사이버 위험이 항상 병존합니다. 하나만 가입하면 나머지 절반의 위험이 노출되는 구조입니다.
패키지 vs 개별 가입 — 비교 기준
Tech E&O + Cyber 패키지(하나의 보험사)는 담보 공백 최소화와 보험료 절감에 유리하고, 개별 가입(별도 보험사)은 업종별·위험별 맞춤 설계에 유리합니다.
| 비교 항목 | 패키지 (Tech E&O + Cyber) | 개별 가입 (별도 보험사) |
|---|---|---|
| 담보 공백 | 최소화 (한 보험사가 경계 조정) | 보험사 간 담보 경계 분쟁 가능 |
| 보험료 | 개별 가입 대비 상대적으로 절감 가능 | 각 보험사별 최적 요율 선택 가능 |
| 클레임 처리 | 단일 창구 (간소화) | 각 보험사별 별도 접수 |
| 맞춤 설계 | 표준 패키지 구조 (유연성 제한) | 각 담보별 세부 조건 맞춤 설계 |
실무 기준: 중소 IT 기업은 패키지가 비용 대비 효율적이며, 대형 기업이나 고위험 업종(금융 IT, 헬스케어 IT)은 개별 가입으로 각 담보의 한도와 조건을 세밀하게 설계하는 것이 유리할 수 있습니다.
IT 기업은 무엇부터 가입해야 하나요
IT 기업의 보험 가입 우선순위는 고객 계약서 요건 → Tech E&O(또는 E&O + Cyber 패키지) → CGL → D&O 순서로 접근하는 것이 일반적이며, 고객 데이터를 다루는 기업은 사이버보험을 E&O보험을 동시에 가입하는 것이 안전합니다.
IT 기업 보험 가입 우선순위
① 고객 계약서 확인: 계약서에 요구된 보험 종류·한도를 먼저 파악
② Tech E&O (또는 E&O + Cyber 패키지): 기술 과실 + 데이터 사고를 통합 담보
③ CGL: 사무실·현장 방문객 사고, 시설 관련 배상
④ D&O: 투자 유치 단계 이후 이사·임원 개인 배상 보호
⑤ 기타: 고용 관련(EPLI), 재물보험 등 업종·규모에 따라 추가
실무 기준: 스타트업 초기에는 Tech E&O + Cyber 패키지로 시작하고, 엔터프라이즈 고객 확보·투자 유치 단계에서 D&O를 추가하는 것이 비용 효율적입니다. 초기에 가입하면 소급담보일자를 일찍 확보할 수 있어 장기적으로 유리합니다. 보험사 변경 시에도 소급담보일자가 유지되므로, 첫 가입 시점이 빠를수록 담보 범위가 넓어집니다.
E&O·사이버보험 조합 FAQ
자주 묻는 질문과 실무 관점의 답변
01E&O, 사이버보험 2개의 보험이 중복되지 않나요?
중복이 아니라 보완 관계입니다. E&O는 기술 과실로 인한 고객 배상을, 사이버보험은 보안 사고 대응 비용을 담보하며, 담보의 방향이 다릅니다.
기본 영역은 다르고 일부는 겹칩니다. E&O는 코딩 오류, 장애, 납기 지연 등 기술 서비스의 이행 실패로 고객이 입은 손해 배상을 담보합니다. 사이버보험은 해킹·랜섬웨어·정보 유출 등 보안 사고에 대응하며, 포렌식·통지·복구 같은 자체 비용과 함께 제3자에 대한 배상책임도 담보합니다.02IT 기업은 무엇부터 가입해야 하나요?
고객 계약서 요건을 먼저 확인한 뒤, Tech E&O + Cyber 패키지를 우선 가입하고, CGL·D&O는 사업 성장에 맞춰 추가하는 것이 효율적입니다.
고객 데이터를 다루는 기업은 사이버보험을 E&O와 동시에 가입하세요.03SaaS 기업은 어떤 조합이 적합한가요?
SaaS 기업은 서비스 장애(E&O)와 데이터 유출(Cyber)이 모두 핵심 위험이므로, Tech E&O + Cyber 패키지가 가장 효율적입니다.
SLA 위반 담보 포함 여부, 서비스 중단 시 고객 배상 한도를 패키지 내에서 확인하세요.04데이터 유출 배상은 어느 보험에서 나오나요?
데이터 유출 자체의 대응 비용(포렌식, 통지, 복구)은 사이버보험에서, 유출로 인한 고객의 경제적 손해 배상 클레임은 E&O에서 담보됩니다.
하나의 사고에서 두 보험이 동시에 작동할 수 있으므로 두 보험 모두 가입이 필요합니다.05패키지가 항상 더 저렴한가요?
일반적으로 패키지가 개별 가입 대비 절감 효과가 있으나, 고위험 업종(금융 IT, 헬스케어 IT)은 개별 가입으로 각 담보를 세밀하게 설계하는 것이 유리할 수 있습니다.
복수 보험사의 패키지·개별 견적을 모두 비교하여 검토한 뒤 결정하세요.06사이버보험만 있으면 소프트웨어 버그 클레임도 담보되나요?
담보되지 않습니다. 소프트웨어 버그·프로젝트 지연으로 인한 고객 배상 클레임은 E&O 담보 영역이며, 사이버보험은 이를 포함하지 않습니다.
기술 서비스를 제공하는 IT 기업은 E&O 없이 사이버보험만으로는 담보 공백이 발생합니다.07랜섬웨어 피해도 E&O로 담보되나요?
랜섬웨어 복구 비용, 몸값 지불, 포렌식 비용은 사이버보험 담보이며, E&O는 이를 담보하지 않습니다.
랜섬웨어 공격의 결과로 고객이 손해배상을 청구하면 E&O가 작동할 수 있으나, 공격 자체의 대응은 사이버보험 영역입니다.08CGL도 함께 가입해야 하나요?
사무실·현장이 있는 IT 기업이라면 CGL도 필요합니다. CGL은 시설 방문객 사고 등 물리적 손해를 담보하며, E&O·사이버보험과는 별개 영역입니다.
해외 계약서에서 CGL과 E&O를 동시에 요구하는 경우가 일반적입니다.E&O·사이버보험 조합, 전문가와 최적 설계하세요
비즈인슈어런스는 Tech E&O + Cyber 패키지 비교, 개별 가입 견적, 담보 공백 점검을 안내합니다.
현재 보험 구성이 IT 리스크를 빠짐없이 담보하는지 점검해 보세요.